Než nasadíte DTLS: Zjistěte, kdy dává smysl
Klíčové poznatky
- Data z měřidel mohou prozradit vzorce chování osob nebo provozu firmy, i když se zdají relativně neškodná. Nešifrovanou komunikaci lze odposlechnout a nedostatečná autentizace a ochrana integrity mohou útočníkům umožnit zprávy upravit nebo podvrhnout.
- DTLS (Datagram Transport Layer Security) je bezpečnostní protokol odvozený od TLS a přizpůsobený datagramové komunikaci, typicky přes UDP. Chrání důvěrnost a integritu dat a podporuje ověření protistrany v závislosti na nastavené metodě autentizace.
- Mezi kompromisy patří dodatečná režie při navazování zabezpečené relace (handshake), vyšší spotřeba energie, paměťové nároky na zařízeních s omezenými zdroji a složitější distribuce a správa klíčů. Skutečný dopad závisí na implementaci a způsobu komunikace.
- Privátní APN s UDP odděluje provoz v síti mobilního operátora, samo ale data nešifruje. MQTT přes TLS je zavedený přístup k zabezpečené komunikaci na aplikační úrovni a k integraci s cloudem, využívá však jinou sadu protokolů a má vlastní komunikační i výpočetní režii.
- DTLS může být vhodnou volbou tam, kde veřejné sítě NB-IoT přenášejí citlivá data a je potřeba zabezpečená datagramová komunikace bez nutnosti přecházet na jiný aplikační protokol. U zařízení s výrazně omezenou energií nebo pamětí může být jeho vyšší složitost hůře obhajitelná, v závislosti na modelu hrozeb a dostupných alternativách.
- Správný přístup k zabezpečení závisí na citlivosti dat, míře vystavení sítě, požadavcích na autentizaci, dostupných zdrojích zařízení a správě klíčů. NB-IoT převodníky ACRIOS mohou podporovat různé způsoby zabezpečené komunikace, včetně DTLS, MQTT přes TLS a privátního APN, v závislosti na možnostech konkrétního zařízení a implementace.
Technologie Internetu věcí (IoT) jsou čím dál častěji nezbytnou součástí firem, ať už pro účely monitorování spotřeby energií či pro ovládací prvky. Technologie jsou tak rozšířeny mezi různé uživatele, ať už se jedná o společnosti v energetickém průmyslu, ve výrobě, či jedince.
V tomto článku se zaměříme na IoT technologie využívající pro komunikaci radiokomunikační protokoly s nízkou spotřebou pro rozsáhlá území (LPWAN - Low Power Wide Area Network) jako je LoRa, NB-IoT a MQTT. Tyto sítě mohou být jednoduše napadeny a zneužity, pokud při jejich použití neimplementujete potřebné kroky k jejich zabezpečení.
A proč vůbec šifrovat komunikaci z měřidel? Možná si říkáte: „Vždyť jsou to jen údaje o spotřebě vody nebo elektřiny, tak proč bych je měl šifrovat?“ Jenže právě tyto informace mohou při úniku dat prozradit mnohem víc, než si myslíte. Z dat o spotřebě lze například odvodit přítomnost osob v objektu, provozní režim firmy nebo dokonce výpadky. Nechráněná IoT zařízení se tak mohou stát slabým článkem i v zabezpečené infrastruktuře, ať už cíleně, nebo jako prostředek k útoku na třetí stranu. Čím větší je objem nezabezpečených zařízení (např. u dodavatelů energií nebo municipalit), tím větší je riziko zneužití.
NB-IoT a potřeba zabezpečení
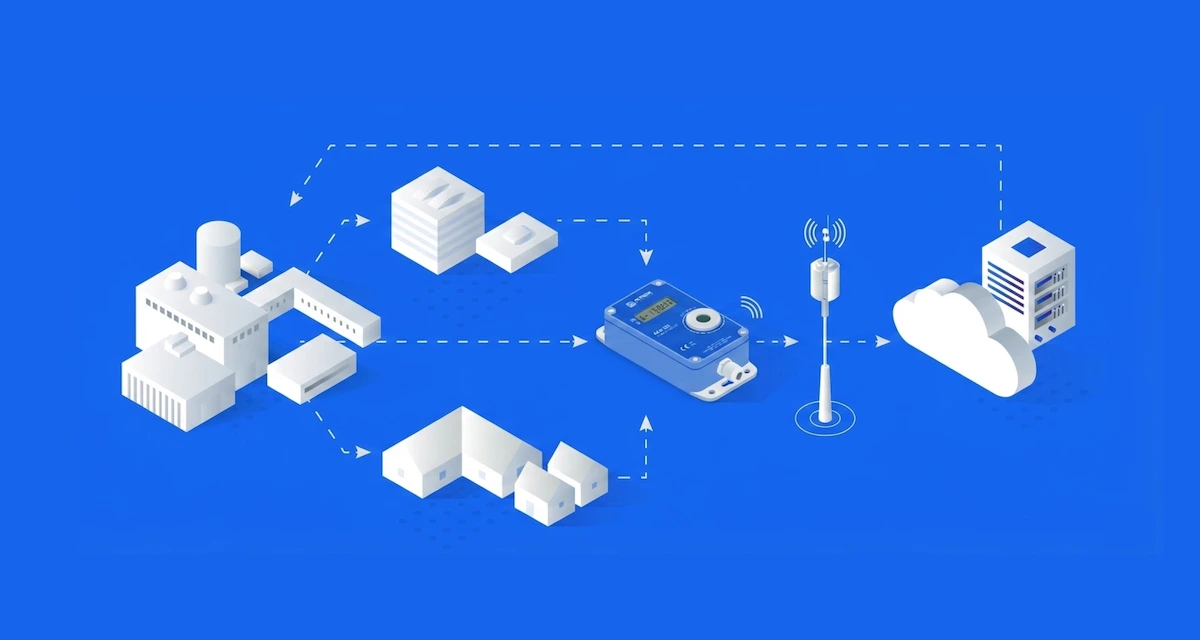
NB-IoT protokol je technologie s nízkou spotřebou a širokým dosahem, ideální pro dálkové odečty. V mnoha případech ale využívá veřejnou mobilní síť operátora. A právě zde vzniká potřeba chránit přenášená data.
Nezabezpečený tok informací znamená, že kdokoliv a kdykoliv může "naslouchat". Jako příměr lze použít radiokomunikaci, kdy si s někým povídáte a kdokoliv s vysílačkou si může naladit vaši frekvenci a poslouchat vše, co si povídáte. A právě data o spotřebě energií mají svoji hodnotu, jinak by nedávalo smysl pořizovat infrastrukturu pro jejich přenos a shromažďování.
Zabezpečení dat lze řešit různými způsoby. Pojďme se detailněji zaměřit na jeden z nejpokročilejších bezpečnostních protokolů: DTLS (Datagram Transport Layer Security).
Co je DTLS a proč se používá?
DTLS je bezpečnostní protokol, který zajišťuje šifrování, ověřování identity a ochranu integrity pro UDP komunikaci. Je obdobou známějšího TLS (používaného např. při HTTPS komunikaci), ale navržený pro bezstavové, rychlé přenosy typické pro IoT zařízení.
Použití DTLS má smysl tam, kde:
- je provoz veden přes veřejnou síť (např. NB-IoT od mobilního operátora),
- jsou kladeny vyšší požadavky na kybernetickou bezpečnost (městská infrastruktura, utility),
- hrozí odposlech nebo manipulace s daty v tranzitu.
Jaké jsou alternativy k DTLS?
Zabezpečení komunikace lze u NB-IoT protokolu realizovat i jinak. V praxi se běžně používají tři varianty:
- Privátní APN s UDP. V tomto režimu se zařízení připojuje přes privátní datový přístup operátora (APN), čímž je provoz oddělený od veřejného internetu. Základní úroveň bezpečnosti bez potřeby šifrování na aplikační vrstvě – jednoduché a energeticky úsporné řešení.
- MQTT přes NB-IoT s TLS. Zde probíhá komunikace přes protokol MQTT a zabezpečení zajišťuje TLS šifrování. Výhodou je snadná integrace do cloudových služeb. Nevýhodou může být vyšší datová režie a spotřeba energie – což může být problém u bateriově napájených zařízení.
- DTLS nad UDP. DTLS umožňuje šifrovanou komunikaci bez nutnosti využívat plnohodnotný TCP stack. Je nejefektivnější z hlediska přenesených dat, ale zároveň technicky nejsložitější na implementaci – vyžaduje více paměti, delší handshake a propracovanější správu klíčů.
Kdy se vyplatí DTLS a kdy ne?
DTLS je vhodné nasadit tehdy, pokud:
- pracujete s citlivými daty nebo v regulovaném prostředí (např. městské rozvody),
- vaše zařízení komunikují přes veřejnou síť a potřebujete end-to-end šifrování,
- máte dostatečný výkon/paměť v zařízení a řešíte bezpečnost dlouhodobě.
Naopak pokud je prioritou:
- nízká spotřeba energie (např. u bateriově napájených modulů),
- jednoduchá správa a provisioning,
- rychlá integrace,
...může být vhodnější variantou použití privátního APN nebo MQTT s TLS.
Kyberbezpečnost na míru vašemu projektu
Kyberbezpečnost už dávno není volitelná. S příchodem směrnice RED a evropského Aktu o kybernetické odolnosti (CRA) bude od roku 2027 vyžadováno, aby zařízení splňovala konkrétní bezpečnostní požadavky, a to včetně šifrování. V ACRIOS nabízíme u našich produktů všechny běžné varianty zabezpečené komunikace, od jednoduchého UDP přes APN až po pokročilé řešení s DTLS. Díky tomu si můžete zvolit variantu, která nejlépe odpovídá projektu, infrastruktuře i provozním podmínkám. Bezpečnost našich převodníků je jednou z našich priorit.

Slovníček užitých pojmů
- CRA (Cyber Resilience Act): nařízení EU, které stanovuje požadavky na kybernetickou bezpečnost produktů s digitálními prvky a související povinnosti v průběhu jejich životního cyklu, včetně řešení zranitelností a bezpečnostních aktualizací
- DDoS (Distributed Denial of Service): útok, který zahltí systém nebo síť provozem z mnoha zdrojů a způsobí jejich nedostupnost
- Distribuce a správa klíčů (key provisioning): bezpečné zavedení a správa kryptografických klíčů, které zařízení potřebuje k autentizaci a šifrování
- DTLS (Datagram Transport Layer Security): protokol, který zabezpečuje data přenášená přes datagramová spojení a zajišťuje jejich šifrování a ochranu integrity
- Handshake: úvodní výměna mezi dvěma stranami, při které vyjednávají bezpečnostní parametry, podle použitého mechanismu ověřují identitu protistrany a vytvářejí klíče pro zabezpečení další komunikace
- LPWAN (Low-Power Wide-Area Network): kategorie bezdrátových sítí navržených pro komunikaci na velké vzdálenosti s nízkou spotřebou energie, například LoRaWAN a NB-IoT
- MQTT: odlehčený komunikační protokol pro zasílání zpráv, běžně používaný k přenosu dat z IoT zařízení na servery
- NB-IoT (Narrowband IoT): celulární technologie s nízkou spotřebou, fungující v licencovaných sítích mobilních operátorů a vhodná pro zařízení, která přenášejí malé objemy dat
- Privátní APN (Access Point Name): vyhrazený přístupový bod mobilní sítě, který směruje provoz zařízení přes privátní síť operátora místo přes veřejný internet
- RED (Radio Equipment Directive): směrnice EU o rádiových zařízeních, která stanovuje požadavky na rádiová zařízení uváděná na trh EU, včetně bezpečnosti, elektromagnetické kompatibility, efektivního využití rádiového spektra a případně dalších požadavků, jako je kybernetická bezpečnost
- RED DA (RED Delegated Act): nařízení v přenesené pravomoci, které zavedlo dodatečné požadavky na kybernetickou bezpečnost podle směrnice o rádiových zařízeních pro určité kategorie rádiových zařízení; uplatňuje se od 1. srpna 2025 a s účinností od 11. prosince 2027 se ruší
- Spoofing (podvržení): odesílání zpráv nebo dat, která se falešně tváří, že pocházejí z důvěryhodného zdroje
- TLS (Transport Layer Security): protokol, který zabezpečuje komunikaci přes spojované transportní protokoly, jako je TCP, a zajišťuje šifrování, ochranu integrity a autentizaci
- UDP (User Datagram Protocol): nespojovaný transportní protokol, který odesílá data jako samostatné datagramy bez záruky doručení nebo pořadí
FAQs
IoT zařízení je jakékoli zařízení připojené k internetu, které sbírá,odesílá nebo přijímá data. Příkladem jsou chytrá měřidla, termostaty, senzory, čidla nebo průmyslové řídicí jednotky.
Ne. Zařízení, která pracují s citlivými nebo časově specifickými daty, jako jsou údaje o spotřebě energií, představují vyšší bezpečnostní riziko, zejména pokud komunikace není šifrovaná.
Nezabezpečené LPWAN sítě jsou náchylné k odposlechu dat, spoofingu a také k rozsáhlému zneužití sítě, například DDoS útoky. Útočníci mohou manipulovat s daty nebo zneužít nezabezpečená zařízení jako vstupní bod.
I základní údaje o spotřebě mohou odhalit přítomnost osob, vzorce chování nebo provozní rytmus podniku. Šifrování chrání soukromí a zamezuje zneužití dat.
Záleží na požadavcích projektu: soukromé APN +UDP pro základní izolaci, MQTT + TLS pro snadnou cloudovou integraci a DTLS proefektivní šifrování ve veřejných sítích.
Ano. Cyber Resilience Act a aktualizovaná směrnice RED vyžaduje od roku 2025 šifrování, řízení zranitelností a bezpečná výchozí nastavení zařízení.
Ano. I zdánlivě neškodná data mohou odhalit vzorce chování nebo být zneužita k cíleným útokům. V případě úniku dat může navíc nést odpovědnost provozovatel.
Zvažte energetický rozpočet zařízení, typ sítě a integrační požadavky. ACRIOS podporuje všechny hlavní šifrovací přístupy, řešení je možmé přizpůsobit konkrétnímu projektu.
Ano. Všechny převodníky ACRIOS podporují zabezpečenou komunikaci přes LoRa, NB-IoT a MQTT a umožňují konfigurovatelná šifrovací nastavení.
Chcete vědět, jaký způsob zabezpečení je nejvhodnější právě pro váš projekt? Ozvěte se nám, navrhneme vám řešení, které odpovídá vašemu prostředí, požadavkům i legislativě.
Blog
RS-485, RS-232 a RS-422: hlavní rozdíly
Modbus RTU vs TCP: Vše, co potřebujete vědět
ILI a evropský práh úniků vody pro vodárny
Pulzní vodoměr: Vše, co potřebujete vědět
LoRaWAN airtime: proč záleží na rádiových podmínkách
Převodník, sběrnice, bridge, gateway: v čem je rozdíl?
Co skutečně vybíjí baterii vašeho IoT zařízení
Strategie zpracování M-Bus dat pro LoRaWAN a NB-IoT
Jak nejlépe nahradit pochůzkový odečet v domě
Lze vaše stávající měřidla připojit pro dálkový odečet?
Životnost baterie v IoT: nad rámec datasheetu
Agile, Waterfall nebo NRE? Jak vybrat metodiku vývoje
ACRIOS a TA ČR: vývoj adaptivní IoT komunikace dle CRA
Úzce zaměřený, nebo velký dodavatel? Záleží na projektu

Edge computing v IoT měření
Výrobce jako technologický partner

Proč zařízení bez antény nefunguje

CE certifikace IoT: Co RED DA mění
Ztráty vody ve vodárenských sítích: Skrytá cena úniků
Monitoring tlaku ve vodárenských sítích: Včasná detekce poruch
Tlakový senzor na M-Bus: Chytré měření vody a detekce úniků
Co stojí chyba v datech z měření a jak ji předejít

Smart Readiness Indicator (SRI): Vše co potřebujete vědět
M-Bus instalační nástroj Wizard od ACRIOS
Coulomb meter: Vše, co potřebujete vědět
ACR-EX ve vodárenství: dálkový odečet pulzních vodoměrů
Externí tým, interní klid: zakázkový vývoj v praxi
10 000 wM-Bus převodníků pro EED: metodika nasazení
Jak vybrat systém dálkových odečtů pro vodárny
Proč se vyplatí mít otevřené datové rozhraní
Kdy měřit spotřebu každých 15 minut a kdy stačí denně
Skriptování v IoT: flexibilita, udržitelnost a ochrana

ACR-EX + Datacake: data z plynoměru online
EPBD se blíží: co znamená BACS pro vaši budovu
Vaše klíče, vaše zařízení. Vaše data, vaše pravidla.
Jak vybrat vhodné frekvenční pásmo wM-Bus převodníku
Technická dokumentace na jednom místě. ACRIOS wiki.
Zakázkový vývoj hardwaru a softwaru od A do Z
Získávání dat v energetickém managementu
Jak výrobce IoT zařízení pomáhá snížit TCO
Jak odečíst Sensus měřidla a sjednotit sběr dat

Proč záleží na 15minutových datech v teplárenské síti
Nemusím chápat firmware. Potřebuju nastavit a jít dál.

5 nejčastějších mýtů o dálkovém odečtu měřidel

Baterie vs. kabel. Co ve skutečnosti vyjde dráž?

Cyber Resilience Act a hardware pro IoT zařízení
Neměňte měřidla. Změňte způsob odečtu.

Když spolu vaše měřidla nemluví
Jak připojit M-Bus měřidlo k IoT síti
Co vše obnáší TCO: Více než jen hardware
NB-IoT: Vše, co potřebujete vědět
LoRaWAN: Vše, co potřebujete vědět
M-Bus, wM-Bus a RS-485: Přehled technologií
NB-IoT nebo LoRaWAN? Jak si vybrat?
Co je chytré měření a proč na něm záleží
IoT: zkratka pro technologii, která vám dost ušetří