Výrobce jako technologický partner
Dálkový odečet vody, tepla nebo plynu dnes začíná požadavkem, který před pár lety nebyl běžný: zákazník chce data v jasně dokumentovaném formátu, integrovaná do vlastního prostředí, bez jednorázových skriptů a bez kompromisů v bezpečnosti. To znamená, že role výrobce IoT zařízení se posouvá. Samotná „krabička" s rádiovým modulem už nestačí. Bez parserů, otevřeného API, vzdálené správy a dokumentovaného životního cyklu firmware projekt buď nedoběhne do produkce, nebo skončí v šedé zóně, kterou interní vývoj musí dlouhodobě udržovat.
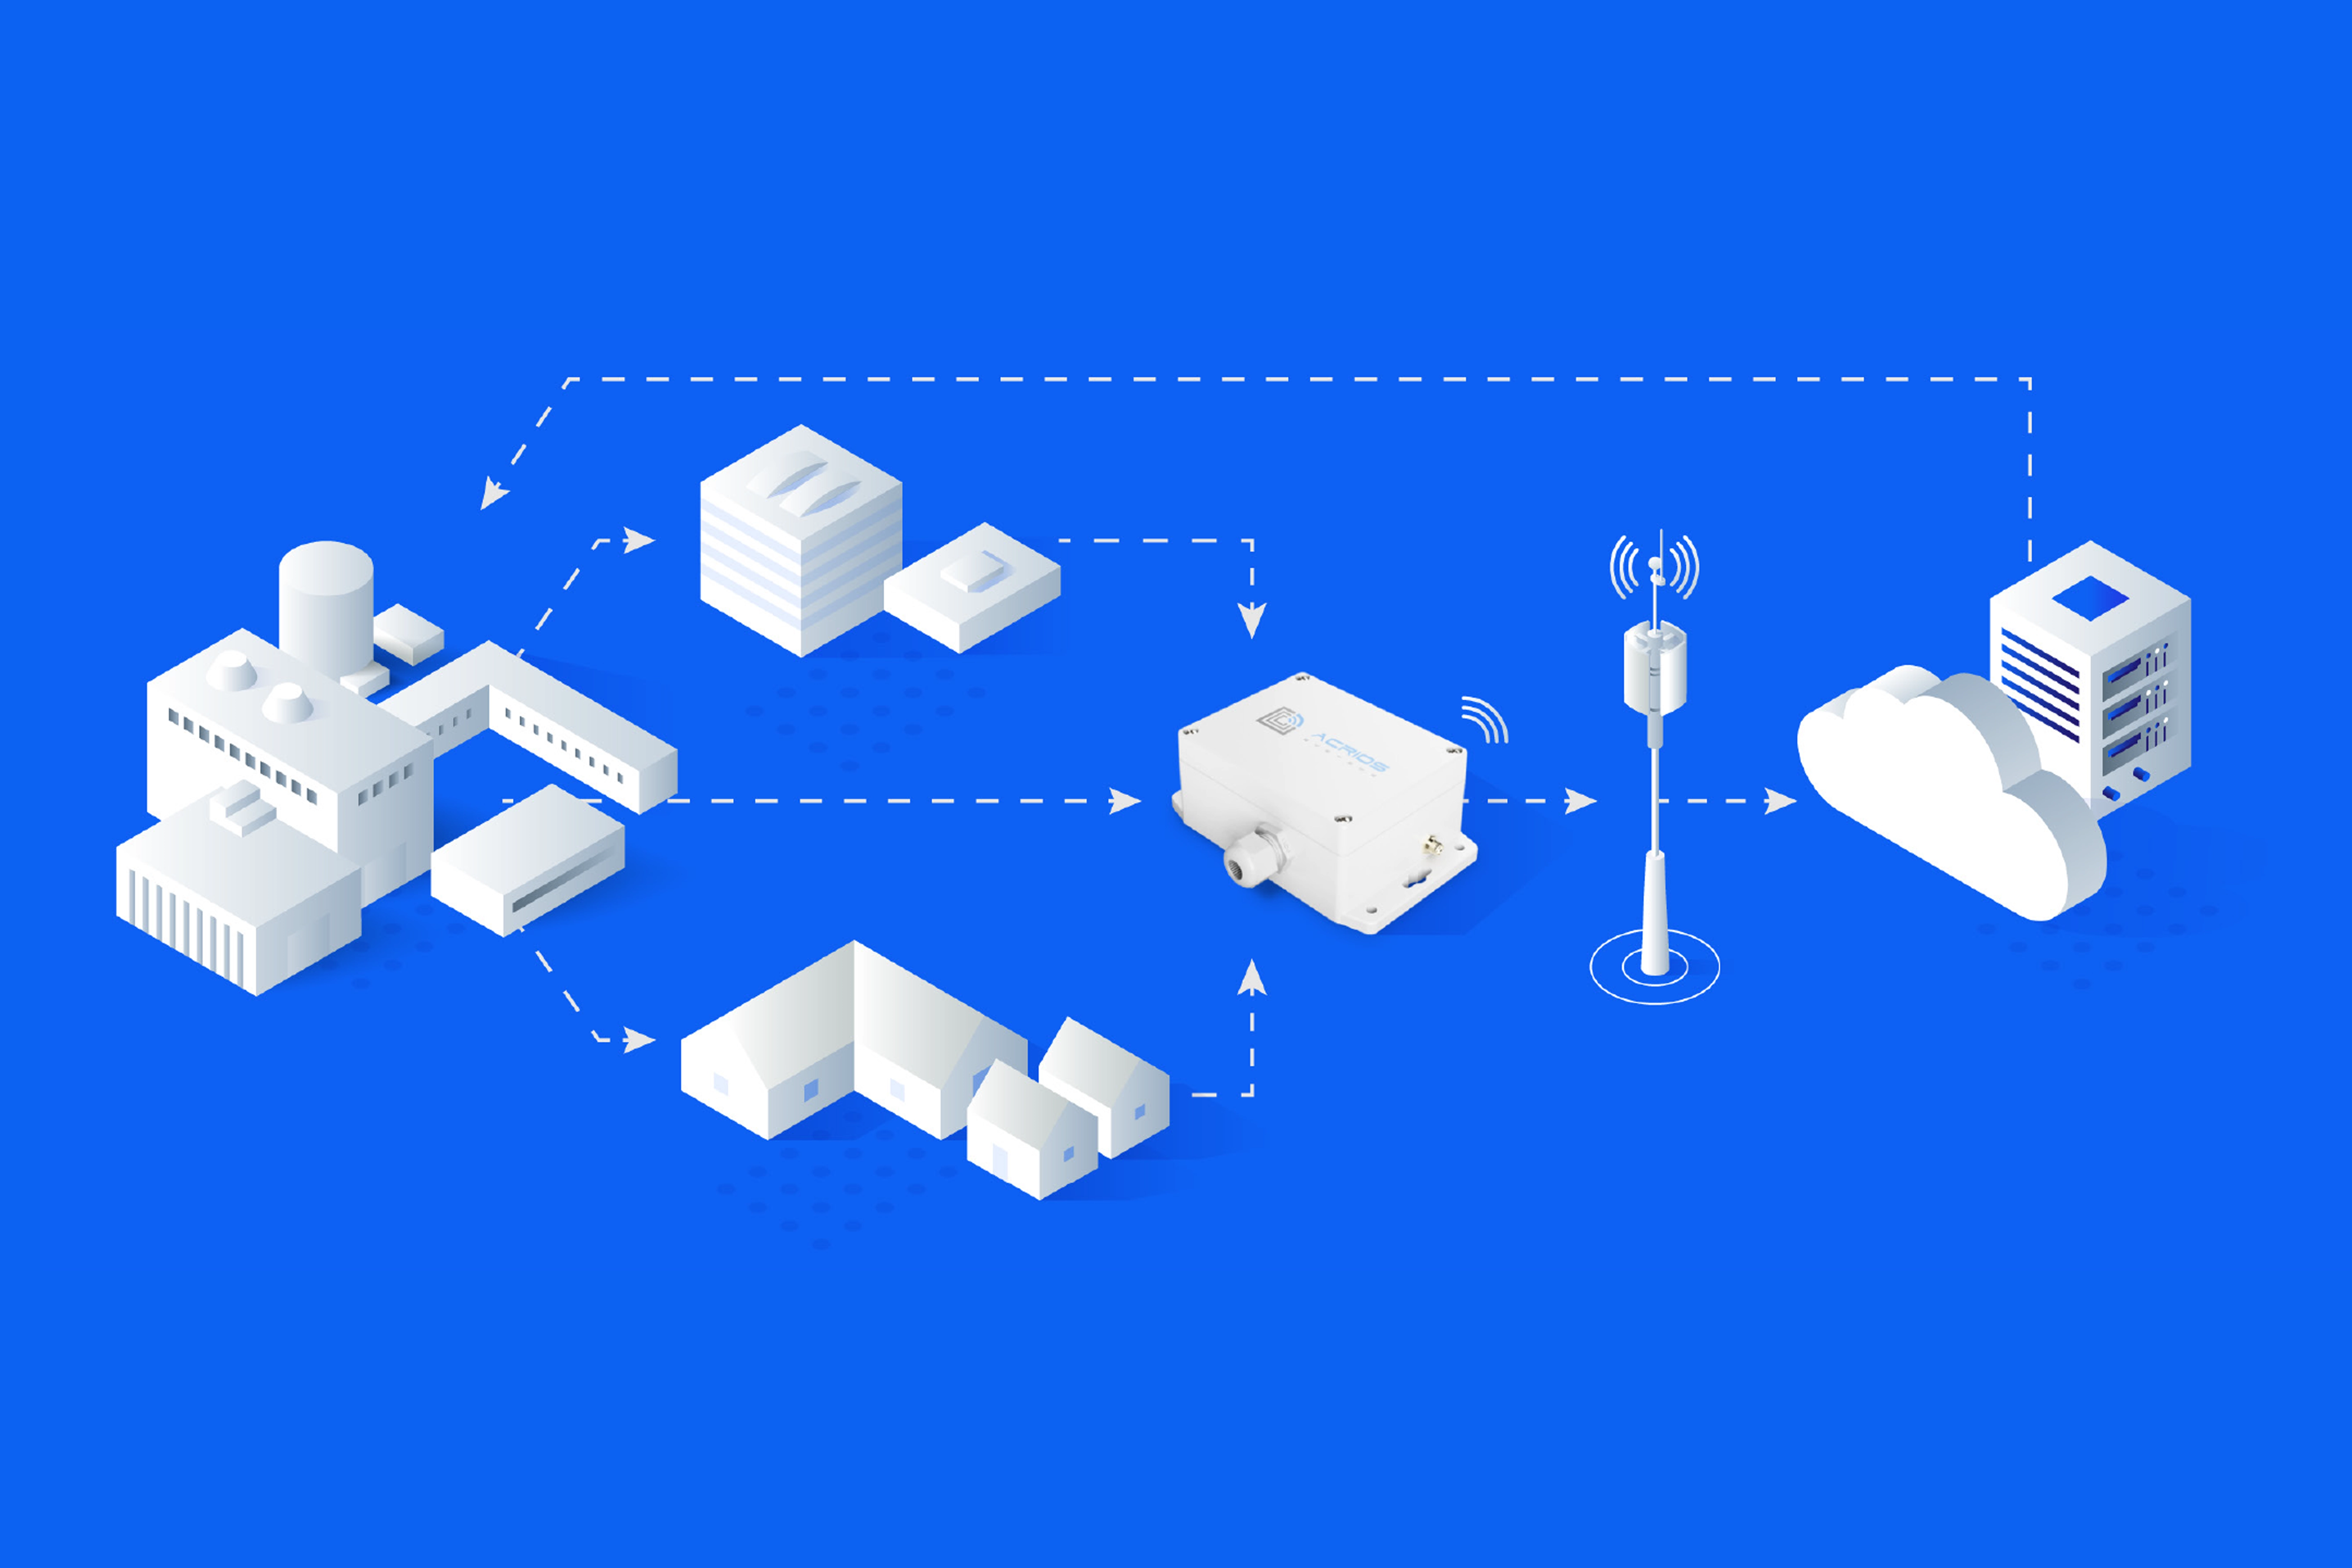
Posun od dodavatele hardwaru k technologickému partnerovi je praktický důsledek toho, jak vypadají dnešní AMR (Automated Meter Reading) a AMI (Advanced Metering Infrastructure) projekty: stovky až tisíce zařízení, několik typů měřidel, různé komunikační vrstvy (M-Bus, wM-Bus, LoRaWAN, NB-IoT) a nadřazený systém, který očekává konzistentní payload napříč firmware verzemi.
Klíčové poznatky
- Posun od dodavatele hardwaru k technologickému partnerovi vychází z toho, jak životní cyklus IoT projektu skutečně probíhá.
- Hotové parsery, otevřené API, kontejnerizovaný backend a vzdálená správa firmwaru zkracují implementaci a snižují zátěž interního vývoje.
- Odpovědnost za soulad s regulacemi, jako je CRA, zůstává na straně výrobce, nikoli zákazníka.
- Provozovatelům infrastruktury AMR a AMI to v praxi přináší nižší TCO, vyšší úroveň zabezpečení a data, na která se lze spolehnout při dalším rozhodování.
Co dnes znamená „kompletní řešení"
Moderní výrobce IoT převodníků typicky dodává čtyři vrstvy, které musí držet pohromadě:
- Hardware s konfigurací na míru: převodník připravený pro konkrétní typ měřidla, komunikační profil a topologii sítě, ne univerzální zařízení s ručním párováním v terénu.
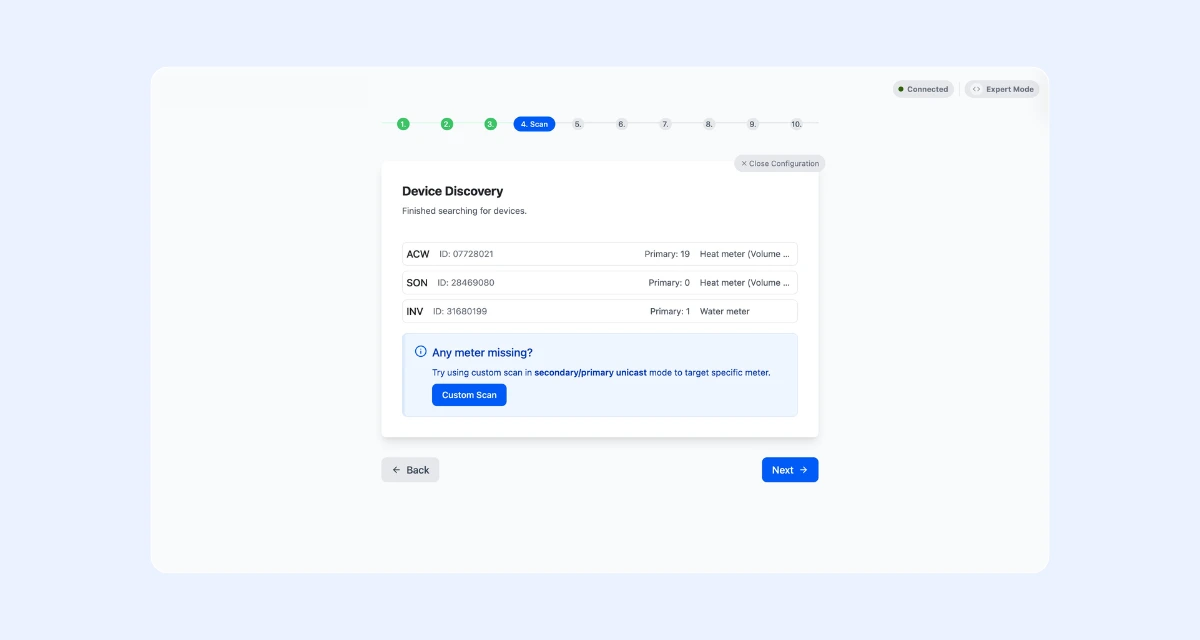
- Softwarové nástroje a parsery: dokumentované parsery pro dekódování payloadu, otevřené API pro přímou integraci do nadřazeného systému, jasná verze datového kontraktu. Příkladem konkrétního nástroje je M-Bus instalační nástroj Wizard od ACRIOS, který provede technika konfigurací krok za krokem.
- Backendové komponenty pro on-prem nasazení: kontejnerizované aplikace (např. v Dockeru), které lze provozovat ve vlastní infrastruktuře zákazníka bez závislosti na cloudu třetí strany.
- Vzdálená správa a aktualizace firmware: OTA aktualizace, vzdálená diagnostika, řízené nasazení nových verzí napříč flotilou bez fyzických zásahů v terénu.
Když tyto vrstvy existují vedle sebe a jsou vzájemně kompatibilní, odpadá většina „slepovací" práce. Interní vývoj zákazníka se soustředí na byznys logiku a vlastní aplikace, ne na ladění převodu formátů nebo psaní jednorázových adaptérů mezi dvěma systémy, které si nerozumí.
Konkrétní přínosy v číslech projektu
Čtyři přínosy jsou napříč projekty konzistentní:
- Zkrácení implementace: předpřipravené integrace, dokumentované API a hotové parsery zkracují cestu mezi „chceme měřit" a „máme data v systému" z měsíců na týdny.
- Menší zátěž interního vývoje: týmy zákazníka řeší vlastní aplikační logiku, ne payload struktury a dekódovací rutiny.
- Snadné škálování: přidání nové lokality nebo dalších stovek zařízení je opakovatelný proces, ne nová integrační analýza.
- Dlouhodobá udržitelnost: výrobce drží kompatibilitu napříč firmware verzemi, řeší legislativní změny a poskytuje bezpečnostní aktualizace po celou dobu životního cyklu.
Bezpečnost není audit, ale rutina
Bezpečnostní vrstva v IoT není jednorázová certifikace. Je to průběžný proces: autentizace zařízení, šifrování přenosu, řízení přístupu, podepsané firmware aktualizace, řízené verzování a dokumentovaný postup obnovy po výpadku. Bez stabilního datového kontraktu se navíc náklady na chyby v měření rychle skládají.
V kontextu CRA (Cyber Resilience Act, nařízení EU 2024/2847) to navíc přestává být dobrovolné. Reportovací povinnosti pro výrobce začínají platit od září 2026, plná aplikace nastává v prosinci 2027. Od tohoto data smějí být na evropský trh uváděny pouze produkty s digitálními prvky, které splňují požadavky na bezpečnost po celý životní cyklus, včetně povinného hlášení aktivně zneužívaných zranitelností do 24 hodin a poskytování bezpečnostních aktualizací po dobu předpokládané životnosti produktu (v praxi minimálně 5 let).
Pro provozovatele AMR a AMI infrastruktury z toho plyne praktický důsledek: výběr výrobce, který CRA neřeší aktivně, posouvá compliance riziko na zákazníka. Výrobce v roli partnera tuto povinnost řeší jako součást produktu, od dokumentace přes vulnerability management až po podporu při hlášení incidentů.
Praktické scénáře z provozu
V praxi se s kombinací produktu a služeb setkáváme například v těchto podobách:
Vodárenství
Provozovatel nasadí ACRIOS převodníky k existujícím vodoměrům a během několika týdnů má spolehlivý vzdálený odečet. Dodané parsery a dokumentované API zkrátí integraci do nadřazeného systému z měsíců na dny.
Teplárenství
Po pilotu v jedné lokalitě následuje rozšíření na další objekty stejným postupem, bez nové integrační fáze. Konfigurace převodníků je opakovatelná, datový kontrakt zůstává stabilní.
Plynárenství
Klíčová je bezpečnost komunikace a soulad s normami pro měřidla v nebezpečných prostředích. Výrobce-partner sleduje legislativní rámec (CRA, EED), drží kompatibilitu napříč generacemi plynoměrů a zajišťuje vzdálené aktualizace bez výjezdu do terénu.
Otevřenost jako pojistka proti vendor lock-inu
Obava z technologické závislosti je legitimní. Řeší se ale volbou partnera, který sází na otevřenost: dokumentované API, popsané datové formáty, podpora otevřených protokolů, kontejnerizované backendové komponenty pro vlastní provoz a transparentní verzování. Když tyto prvky existují, partnerství neznamená ztrátu kontroly. Naopak, zákazník drží data ve vlastním prostředí, ve formátu, který si může kdykoliv parsovat sám.
Dopad na TCO
Z pohledu celkových nákladů na vlastnictví je rovnice jasná. Zkrácená implementace a méně servisních zásahů znamenají okamžitou úsporu. Stabilní rozhraní a verzovaný datový kontrakt tlumí skryté náklady, které jinak přicházejí s každou změnou firmware nebo nadřazeného systému. Vzdálená správa eliminuje výjezdy techniků k jednotlivým převodníkům. A protože data proudí v předvídatelném formátu, je nad nimi snazší stavět vlastní analytiku a rozhodovací logiku, ať už v interních systémech, nebo v cloudu.
Výrobce-partner tak nestrhává řízení k sobě. Dává zákazníkovi čisté, dokumentované datové podklady a nástroje, se kterými může dál pracovat podle vlastních pravidel.

Slovníček užitých pojmů
- Aktualizace na dálku (OTA, over-the-air): aktualizace firmwaru nebo konfigurace, kterou zařízení přijme vzdáleně přes svou komunikační síť
- AMR (Automated Meter Reading) a AMI (Advanced Metering Infrastructure): AMR umožňuje dálkový sběr odečtů z měřidel, AMI k tomu přidává širší infrastrukturu pro obousměrnou komunikaci a správu zařízení
- CRA (Cyber Resilience Act): nařízení EU, které stanovuje požadavky na kybernetickou bezpečnost produktů s digitálními prvky a související povinnosti v průběhu jejich životního cyklu, včetně řešení zranitelností a bezpečnostních aktualizací
- Datový kontrakt (data contract): dohodnutá a zdokumentovaná definice struktury, formátu a významu dat, která si systémy vyměňují
- Kontejnerizovaná aplikace (containerised application): aplikace zabalená společně se svými běhovými závislostmi, aby ji bylo možné nasadit stejným způsobem v různých výpočetních prostředích
- Navazující systém (upstream system): systém, který přijímá data z jiné komponenty nebo systému k dalšímu zpracování nebo integraci
- On-prem nasazení (on-premises deployment): provoz softwaru ve vlastní infrastruktuře zákazníka místo v cloudu třetí strany
- Otevřené API (open API): zdokumentované aplikační programové rozhraní, které umožňuje jiným systémům integraci s řešením a přístup k jeho datům nebo funkcím
- Parser: software, který interpretuje příchozí data a převádí je na strukturované, použitelné hodnoty
- Payload: aplikační data přenášená ve zprávě
- TCO (Total Cost of Ownership): celkové náklady na řešení za dobu jeho životnosti, včetně pořízení, instalace, provozu a údržby
- Vendor lock-in: závislost na jednom dodavateli nebo proprietární technologii, která ztěžuje nebo prodražuje přechod na jiné řešení
FAQs
Znamená to, že výrobce dodává víc než jen zařízení. Vedle hardwaru poskytuje konfiguraci na míru, dokumentované API, hotové parsery, kontejnerizované backendové komponenty a vzdálenou správu firmware. Tato kombinace zkracuje implementaci, snižuje integrační práci na straně zákazníka a drží systém udržovatelný i po letech provozu.
CRA (nařízení EU 2024/2847) zavádí povinné požadavky na kybernetickou bezpečnost produktů s digitálními prvky po celý jejich životní cyklus. Reportovací povinnosti platí od září 2026, plná aplikace od prosince 2027. Výrobci musí hlásit aktivně zneužívané zranitelnosti do 24 hodin a poskytovat bezpečnostní aktualizace po dobu předpokládané životnosti produktu. Výběr výrobce, který CRA neřeší aktivně, posouvá compliance riziko na zákazníka.
Otevřené API a dokumentované parsery odstraňují jednorázové integrační skripty a zkracují čas mezi nasazením a použitelnými daty v nadřazeném systému. Zároveň chrání před vendor lock-inem, protože zákazník může data parsovat sám a integrovat řešení do libovolného prostředí. Stabilní datové kontrakty napříč firmware verzemi navíc snižují skryté náklady budoucích změn.
On-prem nasazení znamená provoz backendových aplikací přímo na vlastní infrastruktuře zákazníka, typicky jako kontejnerizovaných služeb (např. v Dockeru), bez závislosti na cloudu třetí strany. Tento přístup dává zákazníkovi plnou kontrolu nad daty, zjednodušuje soulad s interními bezpečnostními pravidly a odstraňuje závislost na dostupnosti externí služby.
Technologický partner snižuje TCO v několika vrstvách: zkrácená implementace snižuje vstupní náklady, vzdálená správa eliminuje výjezdy techniků, stabilní datové kontrakty tlumí skryté náklady systémových změn a průběžné bezpečnostní aktualizace s regulatorním souladem předcházejí nákladným úpravám. Zákazník se navíc vyhne dlouhodobým nákladům na údržbu vlastních integračních skriptů a jednorázových obcházek.
Zvažujete modernizaci AMR nebo AMI infrastruktury s výrobcem, který dodává víc než jen hardware? Kontaktujte nás a projdeme s vámi konfiguraci, integraci a cestu, která drží TCO i compliance s CRA na naší straně, ne na vaší.
Blog
ILI a evropský práh úniků vody pro vodárny
Pulzní vodoměr: Vše, co potřebujete vědět
LoRaWAN airtime: proč záleží na rádiových podmínkách
Převodník, sběrnice, bridge, gateway: v čem je rozdíl?
Co skutečně vybíjí baterii vašeho IoT zařízení
Strategie zpracování M-Bus dat pro LoRaWAN a NB-IoT
Jak nejlépe nahradit pochůzkový odečet v domě
Lze vaše stávající měřidla připojit pro dálkový odečet?
Životnost baterie v IoT: nad rámec datasheetu
Agile, Waterfall nebo NRE? Jak vybrat metodiku vývoje
ACRIOS a TA ČR: vývoj adaptivní IoT komunikace dle CRA
Úzce zaměřený, nebo velký dodavatel? Záleží na projektu

Edge computing v IoT měření

Proč zařízení bez antény nefunguje

CE certifikace IoT: Co RED DA mění
Ztráty vody ve vodárenských sítích: Skrytá cena úniků
Monitoring tlaku ve vodárenských sítích: Včasná detekce poruch
Tlakový senzor na M-Bus: Chytré měření vody a detekce úniků
Co stojí chyba v datech z měření a jak ji předejít

Smart Readiness Indicator (SRI): Vše co potřebujete vědět
M-Bus instalační nástroj Wizard od ACRIOS
Coulomb meter: Vše, co potřebujete vědět
ACR-EX ve vodárenství: dálkový odečet pulzních vodoměrů
ACRIOS and Quectel announce partnership
Externí tým, interní klid: zakázkový vývoj v praxi
10 000 wM-Bus převodníků pro EED: metodika nasazení
Jak vybrat systém dálkových odečtů pro vodárny
Proč se vyplatí mít otevřené datové rozhraní
Kdy měřit spotřebu každých 15 minut a kdy stačí denně
Skriptování v IoT: flexibilita, udržitelnost a ochrana

ACR-EX + Datacake: data z plynoměru online
EPBD se blíží: co znamená BACS pro vaši budovu
Než nasadíte DTLS: Zjistěte, kdy dává smysl
Vaše klíče, vaše zařízení. Vaše data, vaše pravidla.
Jak vybrat vhodné frekvenční pásmo wM-Bus převodníku
Technická dokumentace na jednom místě. ACRIOS wiki.
Zakázkový vývoj hardwaru a softwaru od A do Z
Získávání dat v energetickém managementu
Jak výrobce IoT zařízení pomáhá snížit TCO
Jak odečíst Sensus měřidla a sjednotit sběr dat

Proč záleží na 15minutových datech v teplárenské síti
Nemusím chápat firmware. Potřebuju nastavit a jít dál.

5 nejčastějších mýtů o dálkovém odečtu měřidel

Baterie vs. kabel. Co ve skutečnosti vyjde dráž?

Cyber Resilience Act a hardware pro IoT zařízení
Neměňte měřidla. Změňte způsob odečtu.

Když spolu vaše měřidla nemluví
Jak připojit M-Bus měřidlo k IoT síti
Co vše obnáší TCO: Více než jen hardware
NB-IoT: Vše, co potřebujete vědět
LoRaWAN: Vše, co potřebujete vědět
M-Bus, wM-Bus a RS-485: Přehled technologií
NB-IoT nebo LoRaWAN? Jak si vybrat?
Co je chytré měření a proč na něm záleží
IoT: zkratka pro technologii, která vám dost ušetří